我在 YouTube 上看了 Notion 教學,發現它對日常任務管理確實很強大。當成個人工具,我覺得很強大;但一旦要用在團隊,費用就明顯上升,尤其是相對 Plus 方案,商業方案的人均成本幾乎翻倍。對大約 5–10 人的小型初創公司來說,這筆負擔不輕。
另外,很多人以為升到 Plus 就能「認真用」Notion AI,其實並非如此。依 Notion 目前政策,Free 與 Plus 主要是提供有限的試用/贈送 AI 回應(complimentary AI),方便體驗功能;從 Free 升級到 Plus,並不會刷新或延長既有的 AI 用量額度。用完之後,若要繼續使用 AI,通常需要升級到 Business(或更高方案)。換句話說,小團隊若同時想要穩定 AI、SSO 與更完整的團隊控管,往上跳的往往不只是「多一點協作」,而是整包商業方案成本。
我比較免費版與商業版後發現,真正關鍵的差異往往不是「功能比較多」,而是資安與控管。例如 SSO (Single Sign-On, 單一登入) : 員工用同一組公司帳號,就能登入多個系統,不必每個工具各記一組密碼;還有團隊工作區,以及更細節的資料庫權限。相對地,很多這類工具是以 SaaS (Software as a Service,軟體即服務) 方式販售, 軟體跑在開發商雲端,你按人數或方案月繳/年繳,不用自己架伺服器,但也較難完全掌控資料與登入規則。於是我開始找替代方案,後來找到開源的 IAM (Identity and Access Management,身分與存取管理) 解決方案 Keycloak 當登入工具。所謂 IAM,就是負責「這個人是誰、他能做什麼」的那一層;再用自架服務(Self-hosting)當團隊工作區。這篇文章會說明這個 Kanban 應用實際在做什麼,以及為什麼值得用開源的IAM – Keycloak。
Table of Contents
名詞先搞清楚:SaaS、SSO、IAM
在繼續往下看之前,先簡單解釋三個常見縮寫:
- SaaS(軟體即服務):軟體在網路上訂閱使用,像租工具。方便、少維運,但進階安全功能(例如公司統一登入)常常綁在較貴的方案上。
- SSO(單一登入):登入一次(通常用公司帳號),就能進多個系統,不用每個 App 各設密碼。
- IAM(身分與存取管理):管「你是誰」與「你有權做什麼」。Keycloak 就是這類開源工具。
理解這三者之後,就會比較容易理解:為什麼小團隊會選擇用「自架 Kanban + Keycloak」,來模擬商業 SaaS 方案的 SSO 同團隊工作區功能。
Kanban 應用實際在做什麼
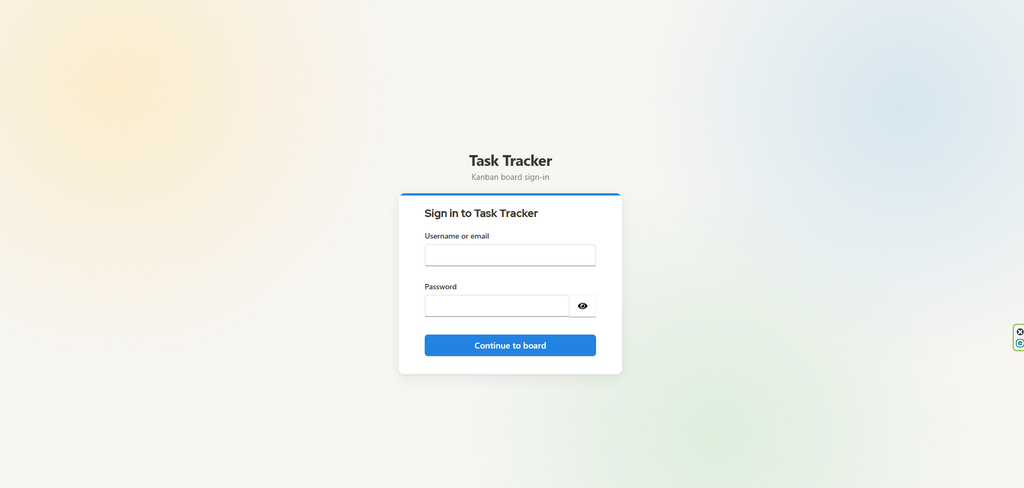
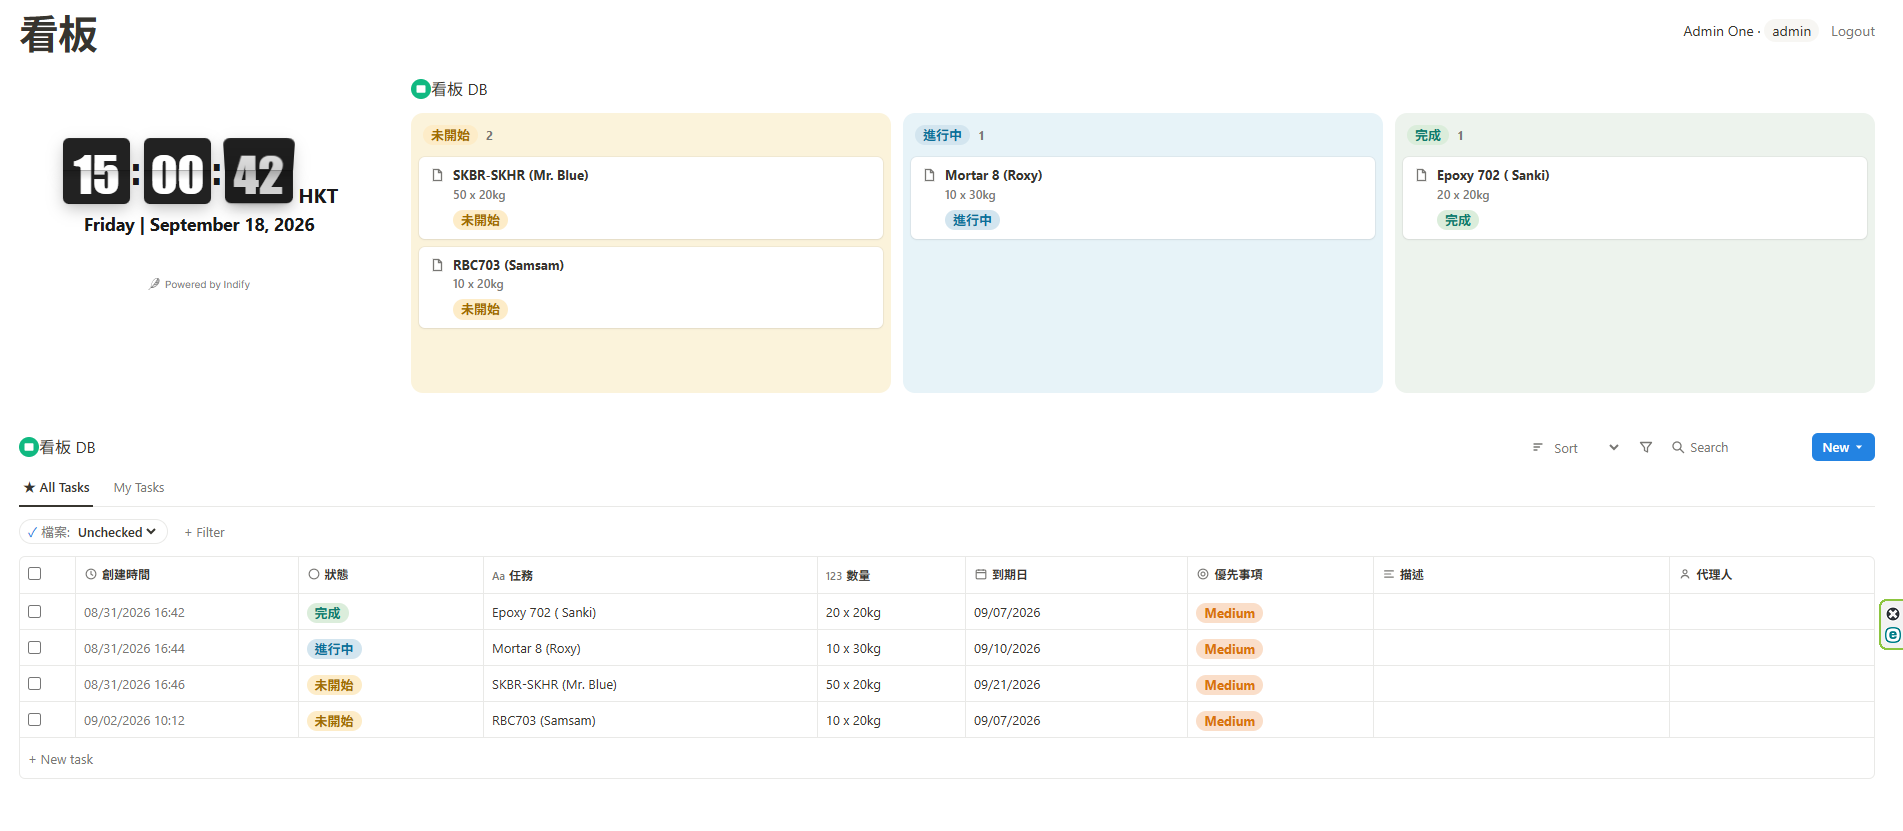
這裡的 Kanban 是一套自行開發的 Web 應用,用來示範小團隊如何做出接近商業方案的團隊工作區:任務存在自己的資料庫裡,成員透過 Keycloak 登入後,才能進入同一塊共享看板,而不是把資料放在公開的第三方工作區裡。
本質上,Kanban 應用就是一塊共享任務看板。工作會放在「待辦/進行中/完成」這類欄位裡。你可以建立卡片、拖曳更新進度、修改內容,完成後刪除或封存。用軟體的話來說,它就是一般的 CRUD 應用(建立、讀取、更新、刪除),再加上存取權限。
對團隊而言,核心重點往往並非花巧功能,而是能夠共同檢視同一個看板。成員可建立任務、更新狀態,將進度透明化,無須再依賴聊天室訊息或個人試算表。至於系統能支援多少人員及任務,主要取決於資料庫容量與伺服器硬件的承載能力——而非因啟用 SSO 或私人工作區,就必須額外支付 SaaS 升級費用
實務上常見會包含:
- 共享看板 — 團隊任務集中在一處
- 角色與權限 — 誰能管理、誰能編輯、誰只能改狀態
- 用 Keycloak 登入 — 用公司/群組身分,而不是一堆零散個人帳號
- 自己的儲存 — 任務資料放在你能掌控的基礎設施上
這組合,其實就接近許多小團隊向 Notion 類工具要的「商業版感覺」:共享空間、可控權限,並用硬體擴充,而不是單純靠人頭計價。這套自架的 Kanban Web 應用,正是用實際畫面與流程,把「團隊工作區」做出來的一個例子。
URL: Kanban
為什麼 Notion 付費層級之間的落差,對小型團隊而言特別沉重
Notion 的付費層級,對需要『開箱即用的 SSO 及管理後台』的大型組織而言相當合理。這類組織通常重視集中化的身份驗證與權限管理,並希望透過現成的後台功能,快速建立標準化的工作流程。
然而,對於僅有5-10人的初創團隊,若主要目的只是獲取 SSO 與團隊空間功能而支付商業 SaaS 價格,往往會覺得像是在『租用』一種其實可以自行架設的能力。對這類團隊而言,自架路線則將取捨翻轉,團隊先投入一定的時間與維運成本,之後系統的擴展主要依賴 VPS 與資料庫的成長,而不是每增加一位成員,就必須為資安基本能力額外支付一倍的 SaaS 升級費用。
使用開源 Keycloak 的好處
Keycloak 是一個開源的 IAM(身分與存取管理)平台,不僅能處理登入驗證,亦可依使用者角色決定誰能檢視、誰能修改。對小型團隊的 Kanban 系統而言,它提供了類似商業 SaaS 方案的 SSO(單一登入)功能,精神上同樣是『公司統一登入』。差別在於,身分管理層可以由團隊自行架設與掌控,避免完全依賴外部服務。
它有幫助的原因大致如下:
1. 團隊共用一套登入(SSO)
成員透過 Keycloak 登入,毋須為每個應用程式分別管理一組密碼。登入流程可對應公司或群組的身分模型,實務上即代表所有人均在同一架構下運作。
2. 真正的存取控管,而不只是「有沒有密碼」
IAM 不僅止於確認『是否已登入』,更能對應角色與群組,讓應用程式清楚分辨誰具備管理看板的權限、誰可修改任務、誰僅能更新狀態。這樣的設計,才能真正符合小型團隊的實際分工需求。
3. 身分管理層由自己掌握
在商業 SaaS 方案中,SSO 與目錄規則通常被鎖定於開發商的產品之內。若改用 Keycloak,則可自行架設或營運身分服務;無論是 realm、client 還是政策,皆由團隊自主控管,對重視隱私與自主性的情境尤其有利。
4. 採用開源方案,毋須承擔『按人頭計算』的 IAM 成本
Keycloak 本身屬於開源方案。你毋須因為要在自家應用啟用 SSO 式登入,而按員工人數額外繳付授權費用。其成本主要來自主機資源、維護工作與時間投入,而非以人數計算的身分驗證費用。
5. 標準協定,易於接駁現代 Web 應用
Keycloak 支援常見協定(如 OpenID Connect 及 OAuth 類流程),特別適合用於 Web Kanban。應用程式只需信任 Keycloak 所提供的身分驗證結果,即可確認使用者身份,並在產品內進一步執行權限控管
6. 之後還能擴充
先為新創建一個小 realm,之後可把更多應用接進同一套 Keycloak,不必每接一個工具就再買一次「SSO 加購」。一套 IAM、多個應用——這是開源常見優勢。
當 Kanban 遇上 Keycloak,你得到什麼
合起來,自架 Kanban 搭配 Keycloak 能給小團隊:
- 一塊共享任務看板,上限大致取決於資料庫與伺服器容量
- 團隊已熟悉的 CRUD 工作流程
- 依權限控管,而不是「人人都是管理員」
- 私人工作區的感覺,卻不必只為了 SSO 去租商業 SaaS 方案
它不會在第一天就取代 Notion 的所有資料庫玩法。但它能解決許多新創最痛的點:在可控登入下一起協作任務,卻不必為資安基本能力付出接近企業級的人均價格。
適合誰
這條路比較適合你,如果:
- 你是小團隊(例如 5–10 人),覺得為了 SSO 付 SaaS 商業價太沉重
- 你缺的是「一起管任務」的共享看板,而不是 Notion 那種什麼都能放的大知識庫(筆記、文件、Wiki、資料庫、會議紀錄等)。
- 你願意自架(或管理)簡單堆疊:應用 + 資料庫 + Keycloak
- 你在意任務資料與登入政策掌握在自己這邊
若希望零維運,並且期望 Notion 的全套功能由服務供應商全面管理,持續使用託管式 SaaS 產品或許更為輕鬆。相反,若追求自主權及更可預期的成長成本,則開源 IAM 配合專注的 Kanban 系統,便能成為具競爭力的替代方案。
結語
Notion 是很強的個人任務工具。對團隊而言,價格往上跳,常常買到的是資安與工作區控管——也就是 SSO、團隊空間與權限這類能力。自架 Kanban 配合 Keycloak,正是針對同類需求而設:共享看板、角色權限,以及由團隊自主掌控的私人儲存。其擴展方式依靠資料庫與伺服器資源,而非隨人數增加便需按人均費用倍增。開源 Keycloak 作為 IAM,提供公司風格的單一登入(SSO),卻不必把身分鎖死在單一 SaaS 帳單裡。
若你正在評估這套架構,建議從小處開始:先架好 Keycloak、接上自架的Kanban、定義幾個角色,再邀團隊進同一塊看板。通常這樣就足以判斷,自架協作是否適合你們的工作方式。
常見問題 FAQ
Q1:自架 Kanban + Keycloak,和直接用 Notion Business 差在哪?
Notion Business 是託管式 SaaS:開箱即用、維運少,但按人數計費,SSO、進階權限與穩定 AI 等多綁在較高方案。自架路線則是你自己管應用、資料庫與登入;前期要花時間架設,之後擴展主要看伺服器與資料庫容量,而不是每多一人就為資安基本能力再付一輪升級費。
Q2:Plus 方案包含完整 Notion AI 嗎?
不算。Free/Plus 多半只有有限的試用或贈送 AI 回應。依 Notion 說明,從 Free 升到 Plus 不會重置或延長 AI 用量;試用額度用完後,要持續使用 AI,通常需升級到 Business 或 Enterprise。因此若小團隊「為了 AI 而升 Plus」,可能會發現 AI 仍很快用完。
Q3:這套自架 Kanban 能取代 Notion 全部功能嗎?
不能,也不以此為目標。它示範的是共享任務看板 + 角色權限 + 自架儲存 + Keycloak 登入,也就是「一起管任務」的私人/團隊工作區。若你還需要 Wiki、長文件、複雜資料庫與知識庫,Notion 這類產品仍然更完整。
Q4:什麼是 Self-hosting(自架)?一定要自己買伺服器嗎?
Self-hosting 指軟體跑在你可控的環境(自家 VPS、雲主機或公司內網),資料與設定由你管理。不一定要實體機,常見是租一台 VPS,再部署應用、資料庫與 Keycloak。
Q5:Keycloak 的維護是否困難?小型團隊能否承擔
有學習曲線,尤其第一次接觸 realm、client、角色對應。但對 5–10 人、單一 Web 應用來說,通常先定義少數角色、接好登入即可運作。若團隊完全沒有維運人手,託管 SaaS 可能更省心;若願意投入初期設定,長期可少付「按人頭的 SSO/IAM 成本」。
Q6:除了 Keycloak,還有哪些開源/可自架的替代方案?
視需求而定,常見選項包括:
1. authentik:想要較現代 UI、完整 IdP (OIDC/SAML 等)。常被視為 Keycloak 的親近替代,自架體驗較親民。
2. Authelia:服務掛在反向代理後面、要輕量 SSO/2FA 時較適合。較輕;較不像「完整企業 IAM 後台」。
3. Zitadel:多租戶、偏 B2B/產品化身分。強項常在多組織/開發者導向流程。
4. Ory:想 API-first、自己組登入體驗。彈性高,但通常要更多自行整合。
5. 雲端 IdP(如 Auth0、Clerk、雲端 SSO):不想自架身分服務。維運少,但常回到「按用量/人數計費」。
本篇選用 Keycloak,原因在於其於開源 IAM 生態中已相當成熟,協定支援亦屬完整,更容易對應商業 SaaS 所提供的公司統一登入(SSO)的概念。若應用場景偏向家庭實驗室或僅需極簡的反向代理保護,則可考慮 Authelia 或 authentik,往往更為輕巧。若完全不欲自行維護身分伺服器,亦可評估使用託管式 IdP,但其成本模型將再次趨近於 SaaS。
Q7:資料存在自己資料庫,就一定比較安全嗎?
「自架」代表可控,不自動等於「更安全」。仍需做好 HTTPS、備份、更新、最小權限與伺服器防護。優勢是資料與登入政策不鎖在單一 SaaS 帳單與廠商後台裡;責任也相對由團隊自己承擔。
Q8:沒有公司域名或正式 IT,也能用 Keycloak 嗎?
可以。小團隊可用自己的域名, 或者直接用 IP 位址, 與 VPS 起一個 realm,用群組/角色模擬「公司登入」。重點是先把「誰能進看板、誰能改什麼」定義清楚,再逐步加強(例如強制 Passkey, Let’s Encrypt 或 Cloudflare)。
Q9:適合先從哪裡開始?
建議順序:先架 Keycloak → 建立應用 client 與少數角色 → 接上自架 Kanban → 邀 2–3 人試用同一塊看板。先驗證「登入 + 權限 + 共享任務」是否真的解決痛點,再決定要不要擴大到更多工具共用同一套 IAM。